
Entre le 21 octobre et le 19 novembre 2026, le projet PHP a publié trois séries de correctifs de sécurité, dont plusieurs classées critiques. PHP est le langage qui fait tourner la grande majorité des sites associatifs : WordPress, SPIP, mais aussi de nombreux formulaires, intranets et outils maison. Faisons le point sur ce qui s’est passé, ce que cela change concrètement, et comment garder un site en bonne santé sans y passer ses journées.
Ce qui s’est passé cet automne
- 21 octobre 2026 — « PHP2Shell ». Deux failles,
CVE-2026-109618etCVE-2026-109619, notées 9,2 sur 10 (CVSS 4.0), permettent d’exécuter du code à distance sans être connecté. Elles sont corrigées dans PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Le CERT-EU signale que des preuves de concept circulent publiquement. - 23 octobre 2026. Un avis sur
CVE-2026-115560recommande une mesure provisoire (désactiversession.upload_progress.enabled) en attendant le correctif, publié le 19 novembre. - 19 novembre 2026. Nouvelle série de versions de sécurité — PHP 8.5.13, 8.4.28, 8.3.37 et 8.2.36 — qui corrige 18 vulnérabilités, dont des failles dans PHP-FPM (le gestionnaire de processus utilisé par la plupart des hébergeurs) et dans la gestion des sessions. Selon php.net, les failles critiques de cette série demandent une configuration non standard pour être exploitées : le risque est réel, mais pas universel.
La seule protection complète, rappelle le projet PHP, est de passer à une version qui contient le correctif. Les réglages de contournement ne servent qu’à gagner quelques jours.
Pourquoi les associations sont concernées
Un site associatif est souvent installé une fois, par un prestataire ou un bénévole, puis laissé tel quel pendant des années. Le contenu évolue, mais la version de PHP choisie au départ chez l’hébergeur ne bouge pas. Or c’est précisément cette couche invisible que visent les failles de cet automne.
Les conséquences d’une compromission ne sont pas que techniques : données de membres ou de bénéficiaires exposées, formulaires détournés pour envoyer du spam, site redirigé vers des pages frauduleuses, réputation et confiance des partenaires abîmées. Pour une structure qui traite des données personnelles, c’est aussi une question de RGPD.
Le calendrier à connaître
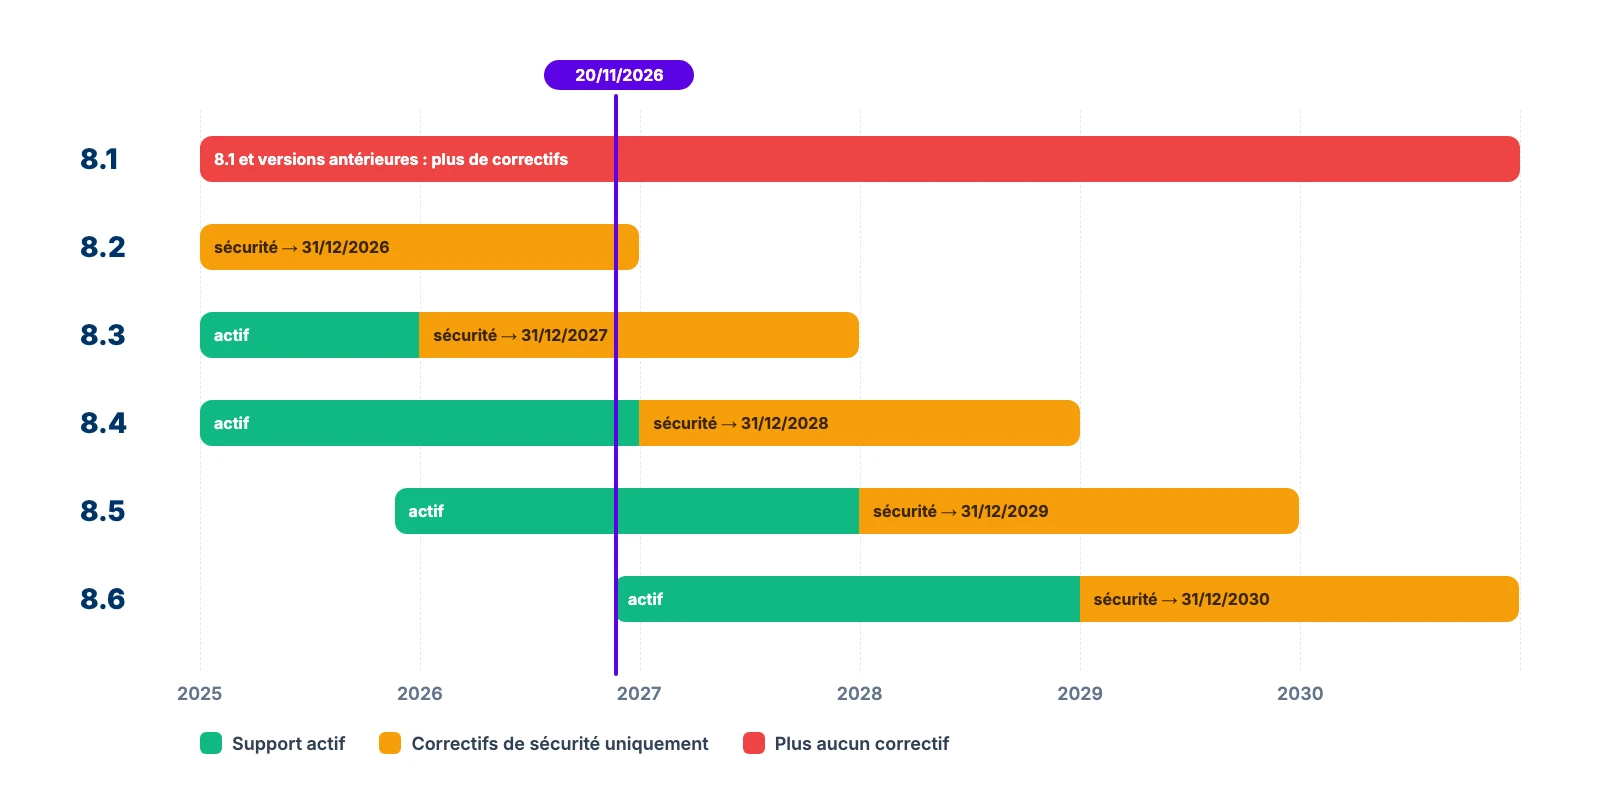
Chaque version de PHP reçoit deux ans de support actif, puis des correctifs de sécurité uniquement, puis plus rien. Au 20 novembre 2026, la situation est la suivante :
| Version | État | Sécurité jusqu’au |
|---|---|---|
| ≤ 8.1 | Fin de vie | — |
| 8.2 | Sécurité | 31/12/2026 |
| 8.3 | Sécurité | 31/12/2027 |
| 8.4 | Actif | 31/12/2028 |
| 8.5 | Actif | 31/12/2029 |
| 8.6 | Actif | 31/12/2030 |
Autrement dit : un site encore en PHP 8.2 doit migrer avant la fin de l’année, et un site en 8.1 ou plus ancien ne reçoit déjà plus aucun correctif, y compris pour les failles de cet automne.
La sécurité, une routine plutôt qu’un chantier
Ces failles rappellent une évidence souvent oubliée : un site web n’est jamais « terminé ». Il repose sur un empilement de briques — serveur, PHP, CMS, thème, extensions — qui vieillissent chacune à leur rythme. Côté WordPress, la majorité des vulnérabilités publiées chaque année touchent d’ailleurs les extensions plutôt que le cœur du CMS.
Bonne nouvelle : l’essentiel de la protection tient en quelques gestes réguliers, à condition de les faire vraiment.
- Mettre à jour PHP, le CMS et les extensions, en testant avant de basculer.
- Sauvegarder le site et la base de données, et vérifier qu’une restauration fonctionne.
- Alléger : supprimer les extensions et thèmes inutilisés, qui restent des portes d’entrée même désactivés.
- Limiter les accès : peu de comptes administrateurs, mots de passe solides, double authentification quand c’est possible.
- Surveiller : alertes de sécurité, fichiers modifiés, comportements anormaux du serveur.
Cinq vérifications à faire cette semaine
- Dans le panneau de votre hébergeur, notez la version de PHP utilisée par le site.
- Dans l’administration du site, vérifiez la version de WordPress ou de SPIP et les mises à jour en attente.
- Listez les extensions installées et repérez celles que plus personne n’utilise.
- Retrouvez la date de la dernière sauvegarde et l’endroit où elle est stockée.
- Passez en revue les comptes administrateurs : chaque personne listée travaille-t-elle encore avec vous ?
Si l’une de ces questions reste sans réponse, c’est le bon moment pour s’en occuper.
Comment Banlieues peut vous accompagner
Depuis plus de 25 ans, Banlieues accompagne des associations, des institutions et des acteurs du non-marchand sur leurs outils numériques. Sur la sécurité des sites, nous intervenons à chaque étape :
- Diagnostic : version de PHP, état du CMS et des extensions, configuration de l’hébergement, sauvegardes.
- Mise à jour encadrée : passage à une version de PHP maintenue, testé sur une copie du site avant la mise en production.
- Maintenance WordPress et SPIP : mises à jour régulières, surveillance, protection contre les robots malveillants.
- Intervention après incident : nettoyage d’un site compromis, sécurisation des accès, remise en ligne.
- Hébergement suivi et formations en petits groupes pour rendre vos équipes autonomes sur les bons réflexes.
Pour aller plus loin, les avis officiels sont publiés sur php.net et par le CERT-EU.